2026.10.29 (목)

  • 흐림속초9.4℃
  • 흐림-0.6℃
  • 구름많음철원-0.1℃
  • 흐림동두천1.8℃
  • 흐림파주-0.2℃
  • 흐림대관령-0.6℃
  • 흐림춘천-0.1℃
  • 흐림백령도14.8℃
  • 흐림북강릉7.3℃
  • 흐림강릉8.9℃
  • 흐림동해5.0℃
  • 흐림서울5.0℃
  • 구름많음인천7.4℃
  • 흐림원주1.5℃
  • 구름많음울릉도12.7℃
  • 흐림수원4.8℃
  • 흐림영월-1.0℃
  • 흐림충주1.5℃
  • 흐림서산3.6℃
  • 흐림울진5.0℃
  • 흐림청주5.0℃
  • 흐림대전3.6℃
  • 흐림추풍령0.9℃
  • 흐림안동0.7℃
  • 흐림상주1.7℃
  • 흐림포항7.1℃
  • 흐림군산4.5℃
  • 흐림대구4.0℃
  • 흐림전주4.9℃
  • 흐림울산6.4℃
  • 구름많음창원7.9℃
  • 구름많음광주5.9℃
  • 구름많음부산11.3℃
  • 구름많음통영9.1℃
  • 구름많음목포7.1℃
  • 구름많음여수10.2℃
  • 구름많음흑산도12.1℃
  • 구름많음완도7.4℃
  • 구름많음고창3.2℃
  • 흐림순천1.8℃
  • 흐림홍성(예)2.8℃
  • 흐림1.6℃
  • 구름많음제주11.9℃
  • 구름많음고산12.8℃
  • 구름많음성산10.2℃
  • 맑음서귀포13.3℃
  • 흐림진주2.9℃
  • 구름많음강화6.3℃
  • 흐림양평1.3℃
  • 흐림이천1.2℃
  • 흐림인제-0.5℃
  • 흐림홍천-0.2℃
  • 흐림태백1.2℃
  • 흐림정선군-0.4℃
  • 흐림제천-0.6℃
  • 흐림보은0.6℃
  • 흐림천안1.4℃
  • 흐림보령6.0℃
  • 흐림부여2.5℃
  • 흐림금산1.3℃
  • 흐림3.0℃
  • 구름많음부안5.3℃
  • 흐림임실1.8℃
  • 흐림정읍3.4℃
  • 흐림남원2.3℃
  • 흐림장수0.3℃
  • 구름많음고창군3.7℃
  • 흐림영광군3.9℃
  • 구름많음김해시6.5℃
  • 흐림순창군2.3℃
  • 구름많음북창원6.5℃
  • 구름많음양산시6.3℃
  • 흐림보성군5.5℃
  • 흐림강진군5.0℃
  • 흐림장흥3.9℃
  • 구름많음해남4.2℃
  • 흐림고흥4.7℃
  • 흐림의령군2.0℃
  • 흐림함양군0.9℃
  • 구름많음광양시7.6℃
  • 구름많음진도군4.9℃
  • 흐림봉화-2.0℃
  • 흐림영주0.4℃
  • 흐림문경1.1℃
  • 흐림청송군-0.9℃
  • 흐림영덕4.4℃
  • 흐림의성0.5℃
  • 흐림구미2.9℃
  • 흐림영천1.3℃
  • 흐림경주시3.2℃
  • 흐림거창0.5℃
  • 흐림합천3.3℃
  • 흐림밀양4.1℃
  • 흐림산청1.8℃
  • 흐림거제7.4℃
  • 흐림남해8.6℃
  • 구름많음5.2℃
개인정보위, PHP 보안 취약점 악용한 대규모 개인정보 유출 위험 경고
  • 해당된 기사를 공유합니다

종합뉴스

개인정보위, PHP 보안 취약점 악용한 대규모 개인정보 유출 위험 경고

"웹서버 해킹에 그치지 않는다...DB까지 뚫리면 대량 유출"

0101.jpg


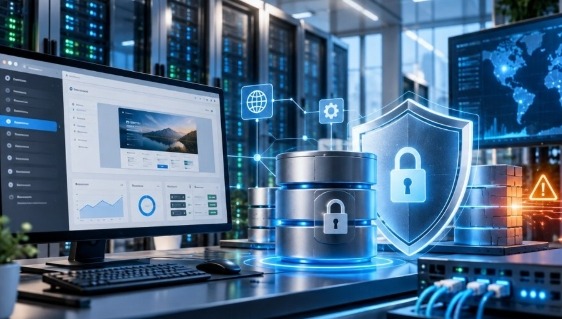
개인정보보호위원회가 전 세계 웹사이트에 널리 쓰이는 PHP에서 발견된 초고위험 취약점과 관련해 공공기관과 민간기업에 긴급 보호조치를 당부했습니다.


지난 21일 공개된 이번 취약점 'PHP2Shell'은 공격자가 별도의 로그인이나 인증 절차 없이 웹서버에서 임의의 악성 명령을 실행할 수 있는 결함입니다. PHP는 웹사이트와 온라인 서비스 개발에 가장 널리 쓰이는 언어 중 하나라, 취약한 서버가 공격받으면 단순 서비스 장애를 넘어 개인정보 탈취로 직결될 수 있습니다. 


개인정보위는 특히 2차 피해 확산을 우려하고 있습니다. 웹서버 침해를 넘어, 서버와 연결된 데이터베이스(DB)에 저장된 대규모 개인정보가 그대로 유출될 수 있다는 겁니다.


가장 위험한 환경으로는 두 가지를 지목했습니다.


PHP 기반 DB 관리도구인 'phpMyAdmin' 등이 외부 인터넷에 그대로 노출된 경우

웹서비스 계정에 업무에 필요 이상의 과도한 DB 접근권한이 부여된 경우

개인정보위가 당부한 4대 긴급 조치

개인정보위는 피해 예방을 위해 다음 조치를 즉시 이행해달라고 강조했습니다.


1. 취약점 긴급 조치

운영 중인 시스템의 PHP 버전을 전수 점검하고 최신 보안패치로 즉시 업데이트해야 합니다. 사용하지 않는 웹서비스는 과감히 삭제하고, 개발·테스트 환경에 남아있는 취약한 PHP가 없는지도 확인이 필요합니다.


2. DB 접근통제 강화

phpMyAdmin 등 관리도구에 대한 인터넷 직접 접근을 차단하고, 최신 버전으로 업데이트해야 합니다. 불필요한 설정 파일을 정리하고, 웹서비스 계정에는 업무 수행에 꼭 필요한 최소한의 개인정보 DB 권한만 부여하는 '최소권한 원칙'을 적용해야 합니다.


3. 이상행위 접속기록 점검

평소와 다른 패턴의 대량 조회, 비정상적인 개인정보 반출 시도가 있었는지 접속기록을 정밀 분석해야 합니다. 비정상 접근을 탐지·차단할 수 있도록 보안 모니터링 체계를 강화하라는 당부입니다.


4. 공급망 전방위 점검

자체 운영 시스템뿐 아니라 외주 개발·운영 시스템, 개인정보 처리 수탁업체, 호스팅 환경까지 모두 점검 대상입니다. 직접 관리하지 않는 곳에서 발생한 침해사고도 결국 원청의 개인정보 유출 책임으로 이어지기 때문입니다.


과학기술정보통신부와 한국인터넷진흥원(KISA)도 이번 취약점과 관련해 보안 업데이트를 권고했으며, 민간 분야 사이버위기 경보를 '관심'에서 '주의'로 상향한 상태입니다. 구체적인 조치 방법은 보호나라 누리집의 'PHP 제품 보안 업데이트 권고'에서 확인할 수 있습니다. 


양청삼 개인정보위 사무처장은 "이번 취약점은 홈페이지 자체의 침해에 그치지 않고, 이와 연결된 데이터베이스에 저장된 다수 이용자의 개인정보가 유출되는 등 대규모 피해로 이어질 우려가 있다"며 "보안 업데이트와 함께 의심스러운 접속 점검 등 관리 체계를 강화해 국민의 개인정보가 유출되지 않도록 각별히 주의해야 한다"고 말했습니다.


모바일 버전으로 보기